Sehr geehrter Herr Huster,
leider muss ich mit dem leidigen OAUTH2 Thema nochmal auf Sie zukommen.
Inzwischen haben wir fast alle Email-Accounts umgestellt, klappt prima.
ABER:
wir haben ein Emailkonto, dass alle automatisierten Emails wie Terminerinnerungen usw. versendet. Dieses ist ein no-reply@postfach.xyz Konto, auf das man nicht antworten kann. Dieses wird über "Senden als / send as" über das Hauptkonto der Praxis angesprochen:
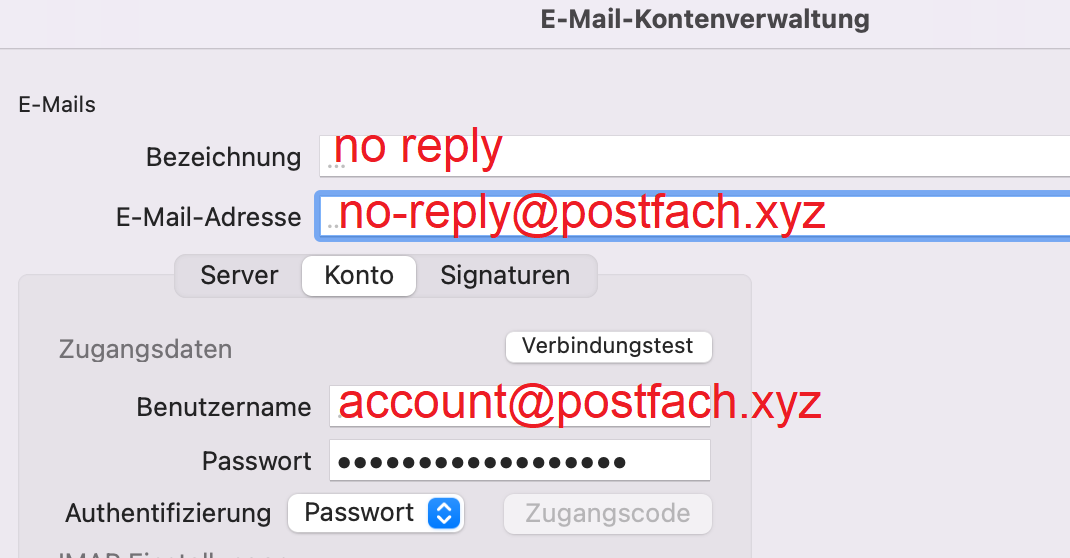
Über die Passwort Authentifizierung klappt das super - das Konto wird aus der zweiten Zeile "E-Mail-Adresse" angesprochen und Emails darüber versendet (auch über das Backend des OTK1 läuft das ebenso noch gut/Basic Authentification!). Aber über OAUTH2.0 klappt das nicht.
Die Codevergabe läuft einwandfrei und es funktioniert auch eine Anmeldung die in Azure Directory ankommt, aber über OAUTH2.0 läuft das "Senden als" bei tomedo nicht.
In Azure wird folgender Fehler ausgeworfen:
| AADSTS50126 | InvalidUserNameOrPassword - Error validating credentials due to invalid username or password. |
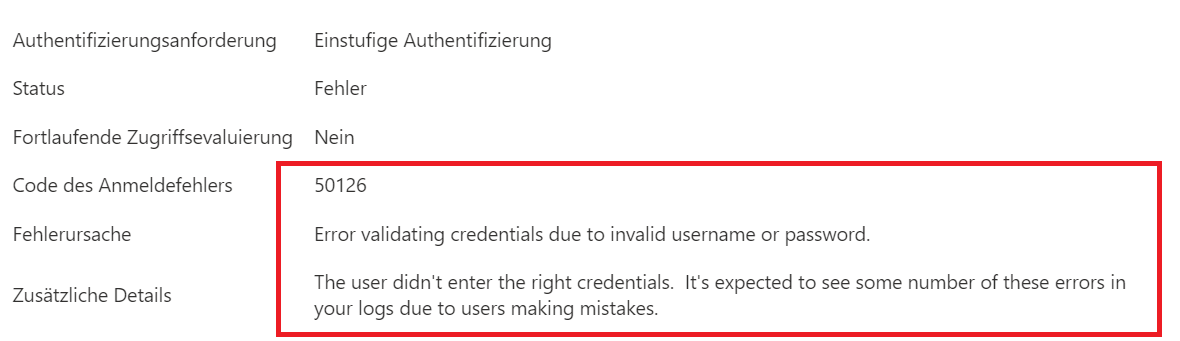
Nach 2 vergeblich langen Tagen in Azure kommen wir nicht weiter. Die Auswertung der Email Logs von tomedo ist dürftig, eine Debug Möglichkeit haben wir nicht in tomedo.
In GITHUB haben wir einen Hinweis gefunden, dass möglicherweise falsche Parameter zur App-Anwendung übermittelt werden - das wäre dann wieder in Ihrem Code, den wir nicht einsehen können.
Könnten wir uns des Themas bitte nochmals annehmen? Ich öffne parallel ein Ticket bei Microsoft.
Danke und freundliche Grüße aus München
Michael Mildner


