Zollsoft hat scheinbar PDFtk Sever eingebaut, eine Verschlüsselung von pdf Dokumenten ist schon möglich. Dokumentiert ist das nirgends, im Handbuch das übrigend bei jedem öffnen neu geladen wird ist es nicht. Eine Kommunikation mit der Community erfolgte nicht, das Feature ist so nicht brauchbar. Rechtsklick in Kartei auf Einträge, versenden per Mail will verschlüsseln.
Das feature ist aber so wichtig, weil es extrem viel Porto sparen kann, dass ich mir die Zeit nehme aufzuschreiben wie man es richtig macht:
1. Es darf ausser dem Namen der Praxis und dem Hinweis "verschlüsselte E-mail" nichts im Header oder im Text stehen. So geht das natürlich nicht, weder der Name der Datei noch der Karteieintrag darf frei in der Mail zu lesen sein. Auch die anderen Texte müssen in ein PDF expotiert werden, der Code ist schon in Tomedo im Karteiexport crowdfund und auch dieser muss verschlüsselt werden.
2. Der Geburtstag als Schlüssel kann nicht ernst gemeint sein, den Witz kenne ich aus "das Kartell" mit Harrison Ford aus den 90ern. Wo ist dieser Optionale Schlüssel von dem im untere Bild die Rede ist? In den Details sehe ich ihn nicht.
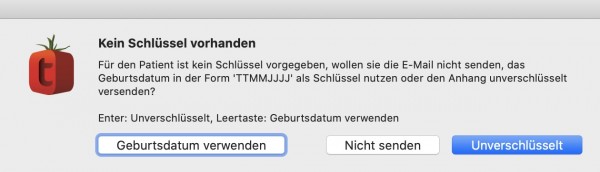
3. Schlüssel muss mindestens 14-stellig in den Patientendetails stehen, schon beim erstellen der Kartei generiert werden, ansonsten beim nächsten öffnen der Kartei und muss auch erneuert werden können, braucht "wirklich neu erstellen?" Abfrage. (Symbole nur die sichtaren auf der Tastatur sonst findet sie der Patient nicht). Ganz wichtig, der Patient bekommt einen Schlüssel automatisch in die Kartei ohne ihn festlegen zu müssen wie unten im Bild. Das wäre ein Nag.
4. Schlüssel muss als Briefkommando eintragbar sein um ihn auf den Terminzettel drucken zu können oder einzeln als Passcode Zettel.
5. Kostenvoranschläge und Rechnungen müssen auch Einträge in der Kartei bekommen, wurde auch schon oft gefordert, damit auch diese verschlüsselt gemailt werden können. Bitte nicht in der Privatrechnung einbauen, es muss alles von einem Ort, der Kartei gemailt werden können.
6. Eintrag in Kartei, mit Listung welche Dateien per Mail geschickt worden sind und dass sie verschlüsselt waren. (ggf. Code siehe unten)
7. Alternativ: "code per SMS" am besten auch über die Details als Knopf neben "neu erstellen" damit kein Nag screen erstellt werden muss.
8. In den Einstellungen von Tomedo Einstellung, ob immer per SMS mit Code geschickt wird oder ob der Code auch mitgegeben wird. Wenn nur SMS dann kann er automatisch geschickt werden wenn die Mail rausgeht. "der code zum lesen der Dokumente in unserer Email von DATUM Uhrzeit lautet ***** ihre Praxis vom anderen Stern."
9. Opionale Einmalnutzung je Code, dann muss in Punkt 6 der Code eingetragen werden, dann entfallen die Codes in den Details da sie sowieso immer neu erstellt werden. Wahrscheinlich am elegantesten und sichersten aber dafür kann der Code nicht mitgegeben werden, da er sich ja pausenlos ändert. Für den Patienten am schwierigsten wenn er pro Fall mit verschiedenen Codes zu tun hat. Andererseits ist Zweifaktorauthentifizierung derzeit alltäglich. SMS ist in diesem Fall Pflicht.
10. Um anderen Praxen verschlüsselte pdfs senden zu können braucht man auch einen right click Kontext menü "selektierte Einträge an Behandler schicken. Wenn nur ein Behandler dann kein Nag screen, wenn mehrere dann Auswahl an wen alles. Ohne Nag wäre auch selektierte Einträge als Email an alle Behandler.
Ich empfehle einen Crowdfund von den Allgemeinärzten da sie am meisten Patienten haben und am meisten Briefe versenden. Dieser Crowdfund geht garantiert durch. Das Feature kann nicht allzu teuer sein, die Komponenten existieren bereits. Eigentlich sollte es nicht notwendig sein dieses Feature zu bezahlen aber wegen der fehlenden Kommunikation von Zollsoft weiss man sonst nicht wann und ob es überhaupt kommt.


