Sehr geehrter Dr. Meschkat,
diese Meldung soll in erster Linie den Support / die Praxis-IT dabei unterstützen, festzustellen, wenn z. B. verschiedene Clients sich nicht mit dem tomedoServer verbinden können.
In den letzten Release Notes (-s1339) steht auch ein kleiner Hinweis dazu – ob und inwieweit das Handbuch entsprechend erweitert werden muss, kläre ich momentan ab.
Kurz (und nicht ganz präzise): Diese Zertifikate werden zur Absicherung der SSL-Kommunikation zwischen Client und Server benutzt. Dabei ist es wichtig, dass die Daten (Laufzeit, alternative Namen, …) in dem Zertifikat korrekt sind. Wenn das nicht der Fall ist, kommen entsprechende Warnungen.
Der oben angesprochene Laufzeitablauf des Hauptzertifikats – dazu würde ich einmal bitten, sich beim Support zu melden (elektronisch reicht, mit Verweis auf diesen Post – das kommt dann bei mir an), das will ich mir mal anschauen, weil dieses „normalerweise" auf „Jahre" ausgestellt wird. Eher typisch ist, dass die „IP-Adresse" im Zertifikat nicht stimmt, was wiederum auf „einen Umzug des Rechners im Netzwerk" zurückzuführen ist.
Im Grunde lässt sich das nur korrekt lösen durch ein Neuausstellen der entsprechenden Zertifikate. Das kann ein Techniker / Supporter / Admin-Nutzer der ServerTools selbst machen. Dann muss jedoch jeder Client, der mit dem Server verbunden ist, das Zertifikat neu „bestätigen". Die Laufzeit der Zertifikate kann ebenfalls in den ServerTools konfiguriert werden.
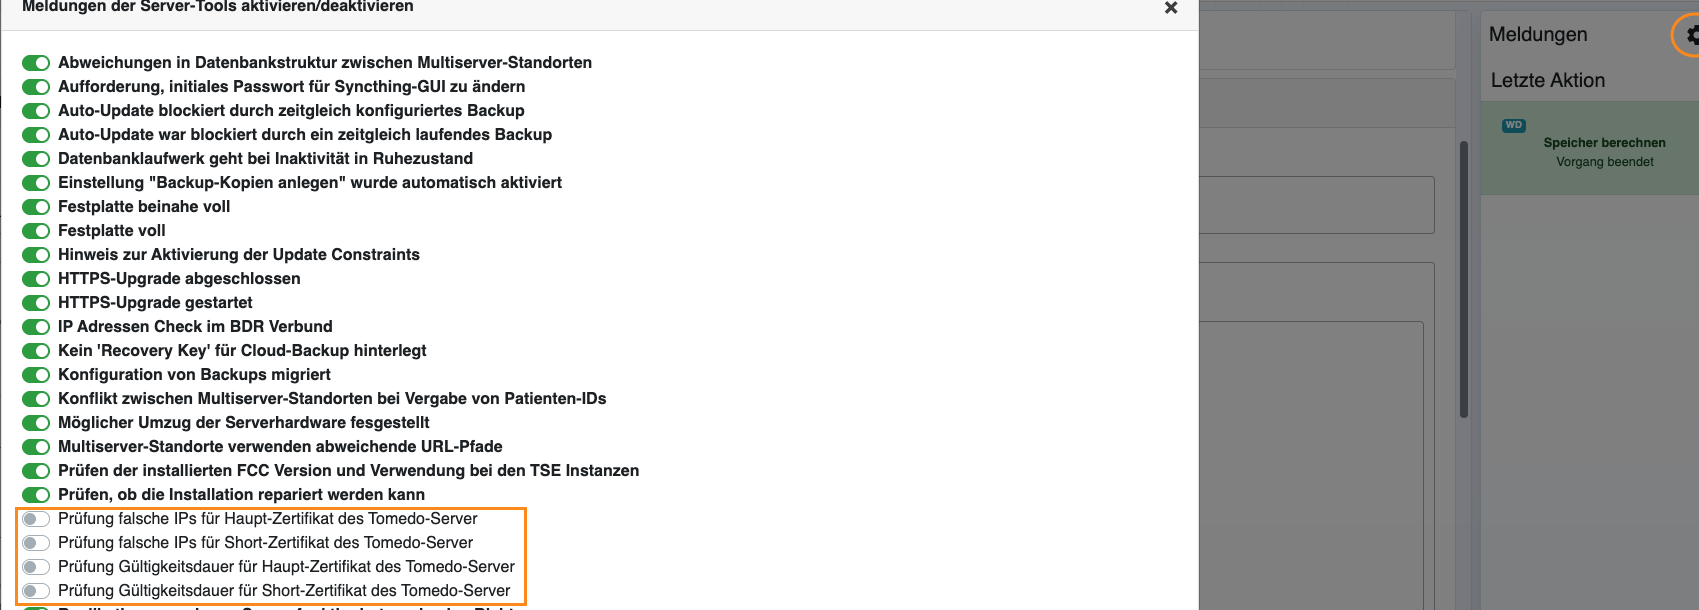
Als Alternative lassen sich die Überwachungsmechanismen auch abschalten (Bild) – das hat momentan eher wenige Konsequenzen, wird aber in Zukunft notwendig sein, da die ServerTools dort Informationen für Technik und Support bereitstellen sollen.
Mit freundlichen Grüßen
Andreas Reinhardt
PS. Und nein, es ist nichts mit „neuen Bezahlmodellen" – in dem Fall reagieren wir in den ServerTools auf Kundenwünsche, wie z. B. die Erneuerung der Zertifikate (zur Kommunikation zwischen Client und Server) nach bestimmten Zeiträumen, um Clients, die nicht mehr angebunden sein sollen, die Kommunikation zu verweigern. Das sind Mechanismen, die der jeweilige Administrator des Systems zu 100 % in der eigenen Hand hat. Die ServerTools weisen dann nur auf den Umstand hin.