Hallo zusammen,
da es die Meisten in irgendeiner Form betreffen wird und ein bisschen Ausprobieren notwendig war um die Konfiguration des IPSec-Tunnels an der OPNSense hinzubekommen, schreibe ich das ganze einfach mal hier ins Forum. Vielleicht hift es dem Ein oder Anderen ja bei der Einrichtung:
Für die Verbindung zum TI-Gateway kann man an der Firewall (bei mir OPNSense) eine Site-to-Site-VPN-VErbindung einrichten. Die Zugangsdaten kann man im ConnectiKey-Portal nach Freischaltung durch Tomedo abrufen.
Leider wird der "Alte" Einstellungsmodus an der OPNSense nicht mehr weiter supportet (hierfür gab es eine Anleitung seitens Tomedo) sodass ich die Einstellungen für die neue "Verbindungen"-Methode hier poste.
Als erstes wird ein Virtuelles Tunnel-Interface angelegt. (VPN -> IPSec -> Virtuelle Tunnelschnittstelle) (VPN funktioniert nur im VTI-Modus, daher später "Richtlinien" bei Phase 2 deaktivieren, sonst klappt es nicht).
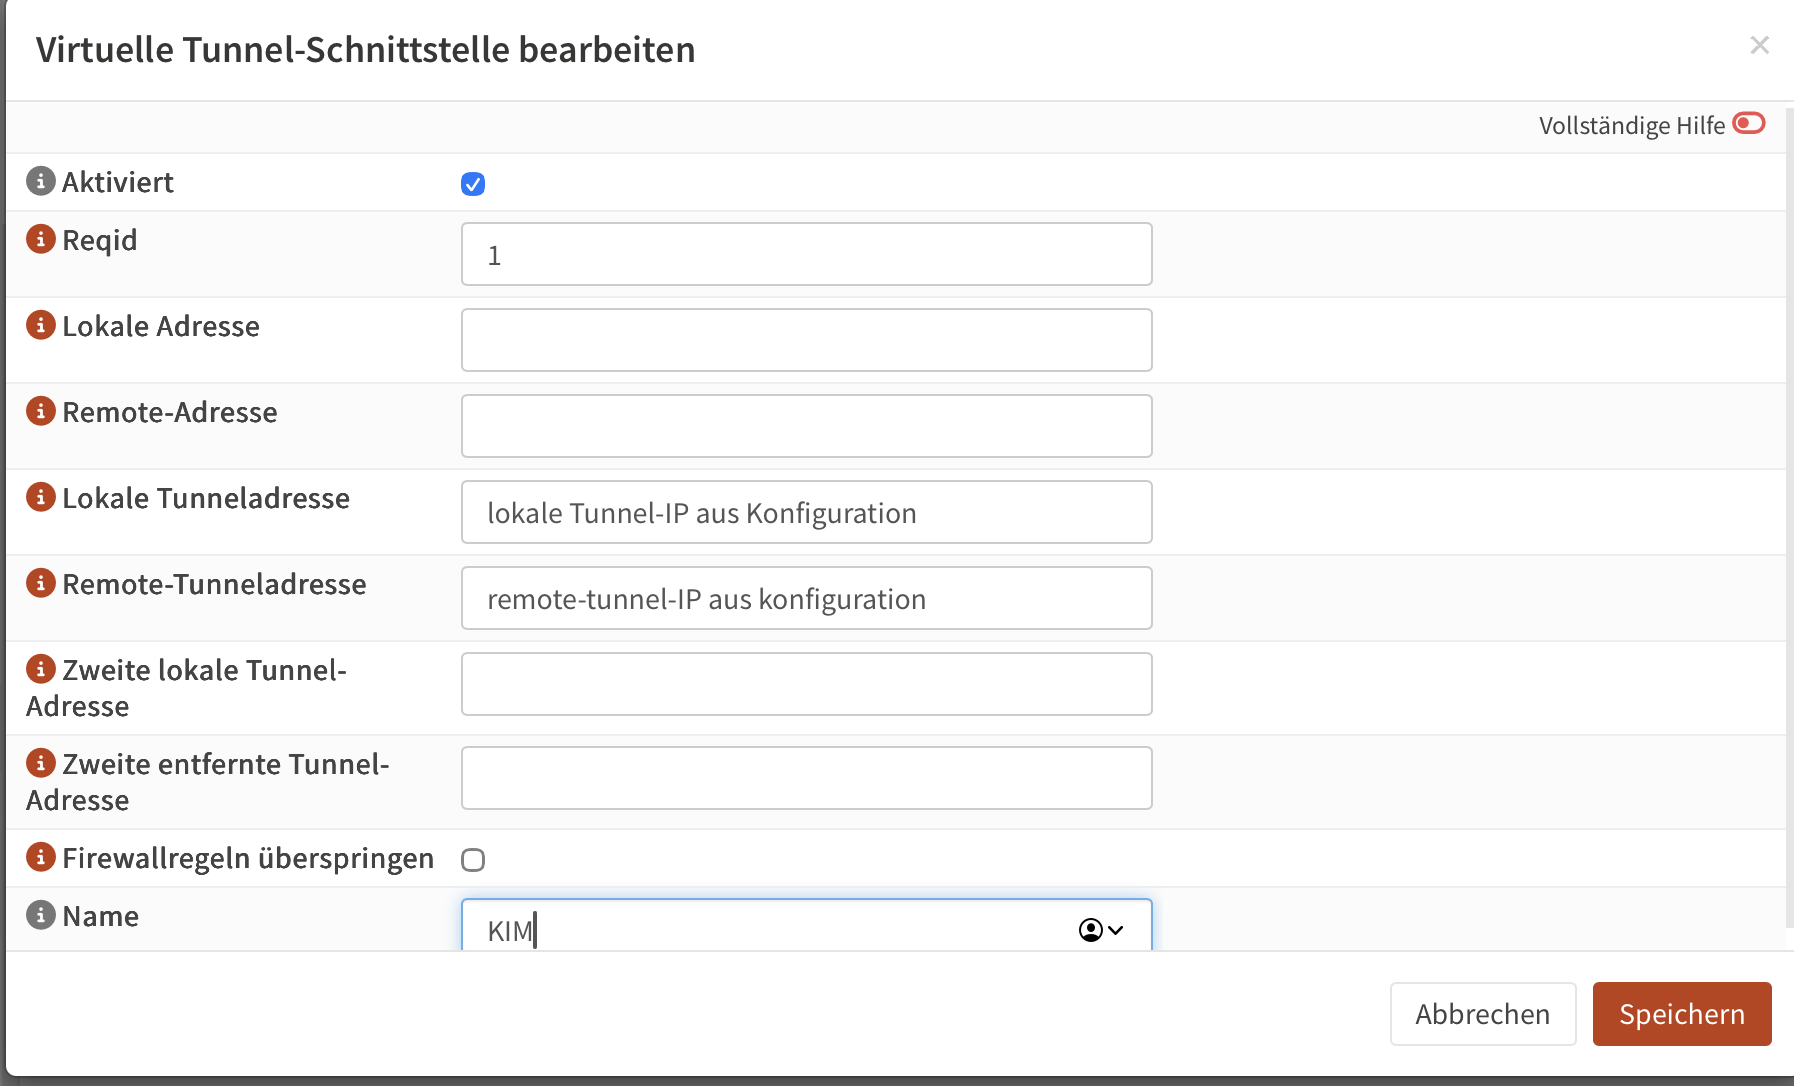
Als nächstes die Tunnel-Schnittstelle zuweisen:
Über Schnittstellen -> Zuweisungen -> eine neue Schnittstelle Anlegen: Gerät (ipsec1 (KIM)) und Beschreibung: KIM
Dann Preshared Key anlegen (VPN -> IPSec -> Preshared Keys):
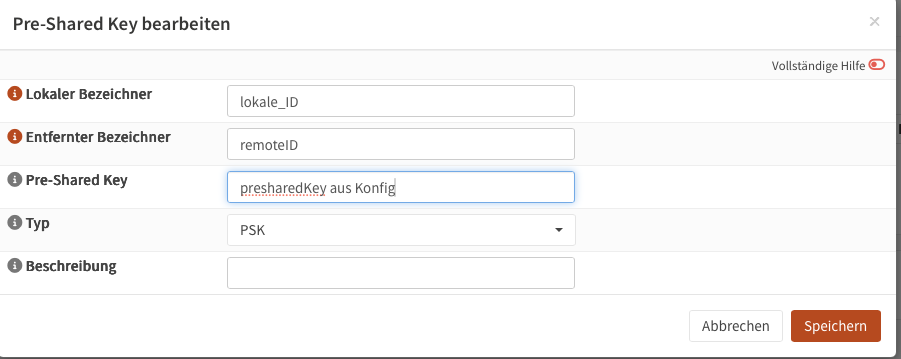
Anmerkung: in der aktuellen Version der OPNSense kann man keinen Unterstrich (_) eingeben. Siehe hierzu: https://github.com/opnsense/core/issues/9276
Dies soll wohl mit der nächsten Version repariert werden. Solange kann man sich per SSH auf die OPNSense einloggen, dort dann mit 8 auf die Shell gehen und mit dem Kommando:
opnsense-patch 5c845f4
einen entsprechenden Patch herunterladen. (Vielen Dank an Kommunity mac+net solutions)
Danach unter VPN -> IpSec - Verbindungen die eigentlichen Verbindungseinstellungen anlegen:
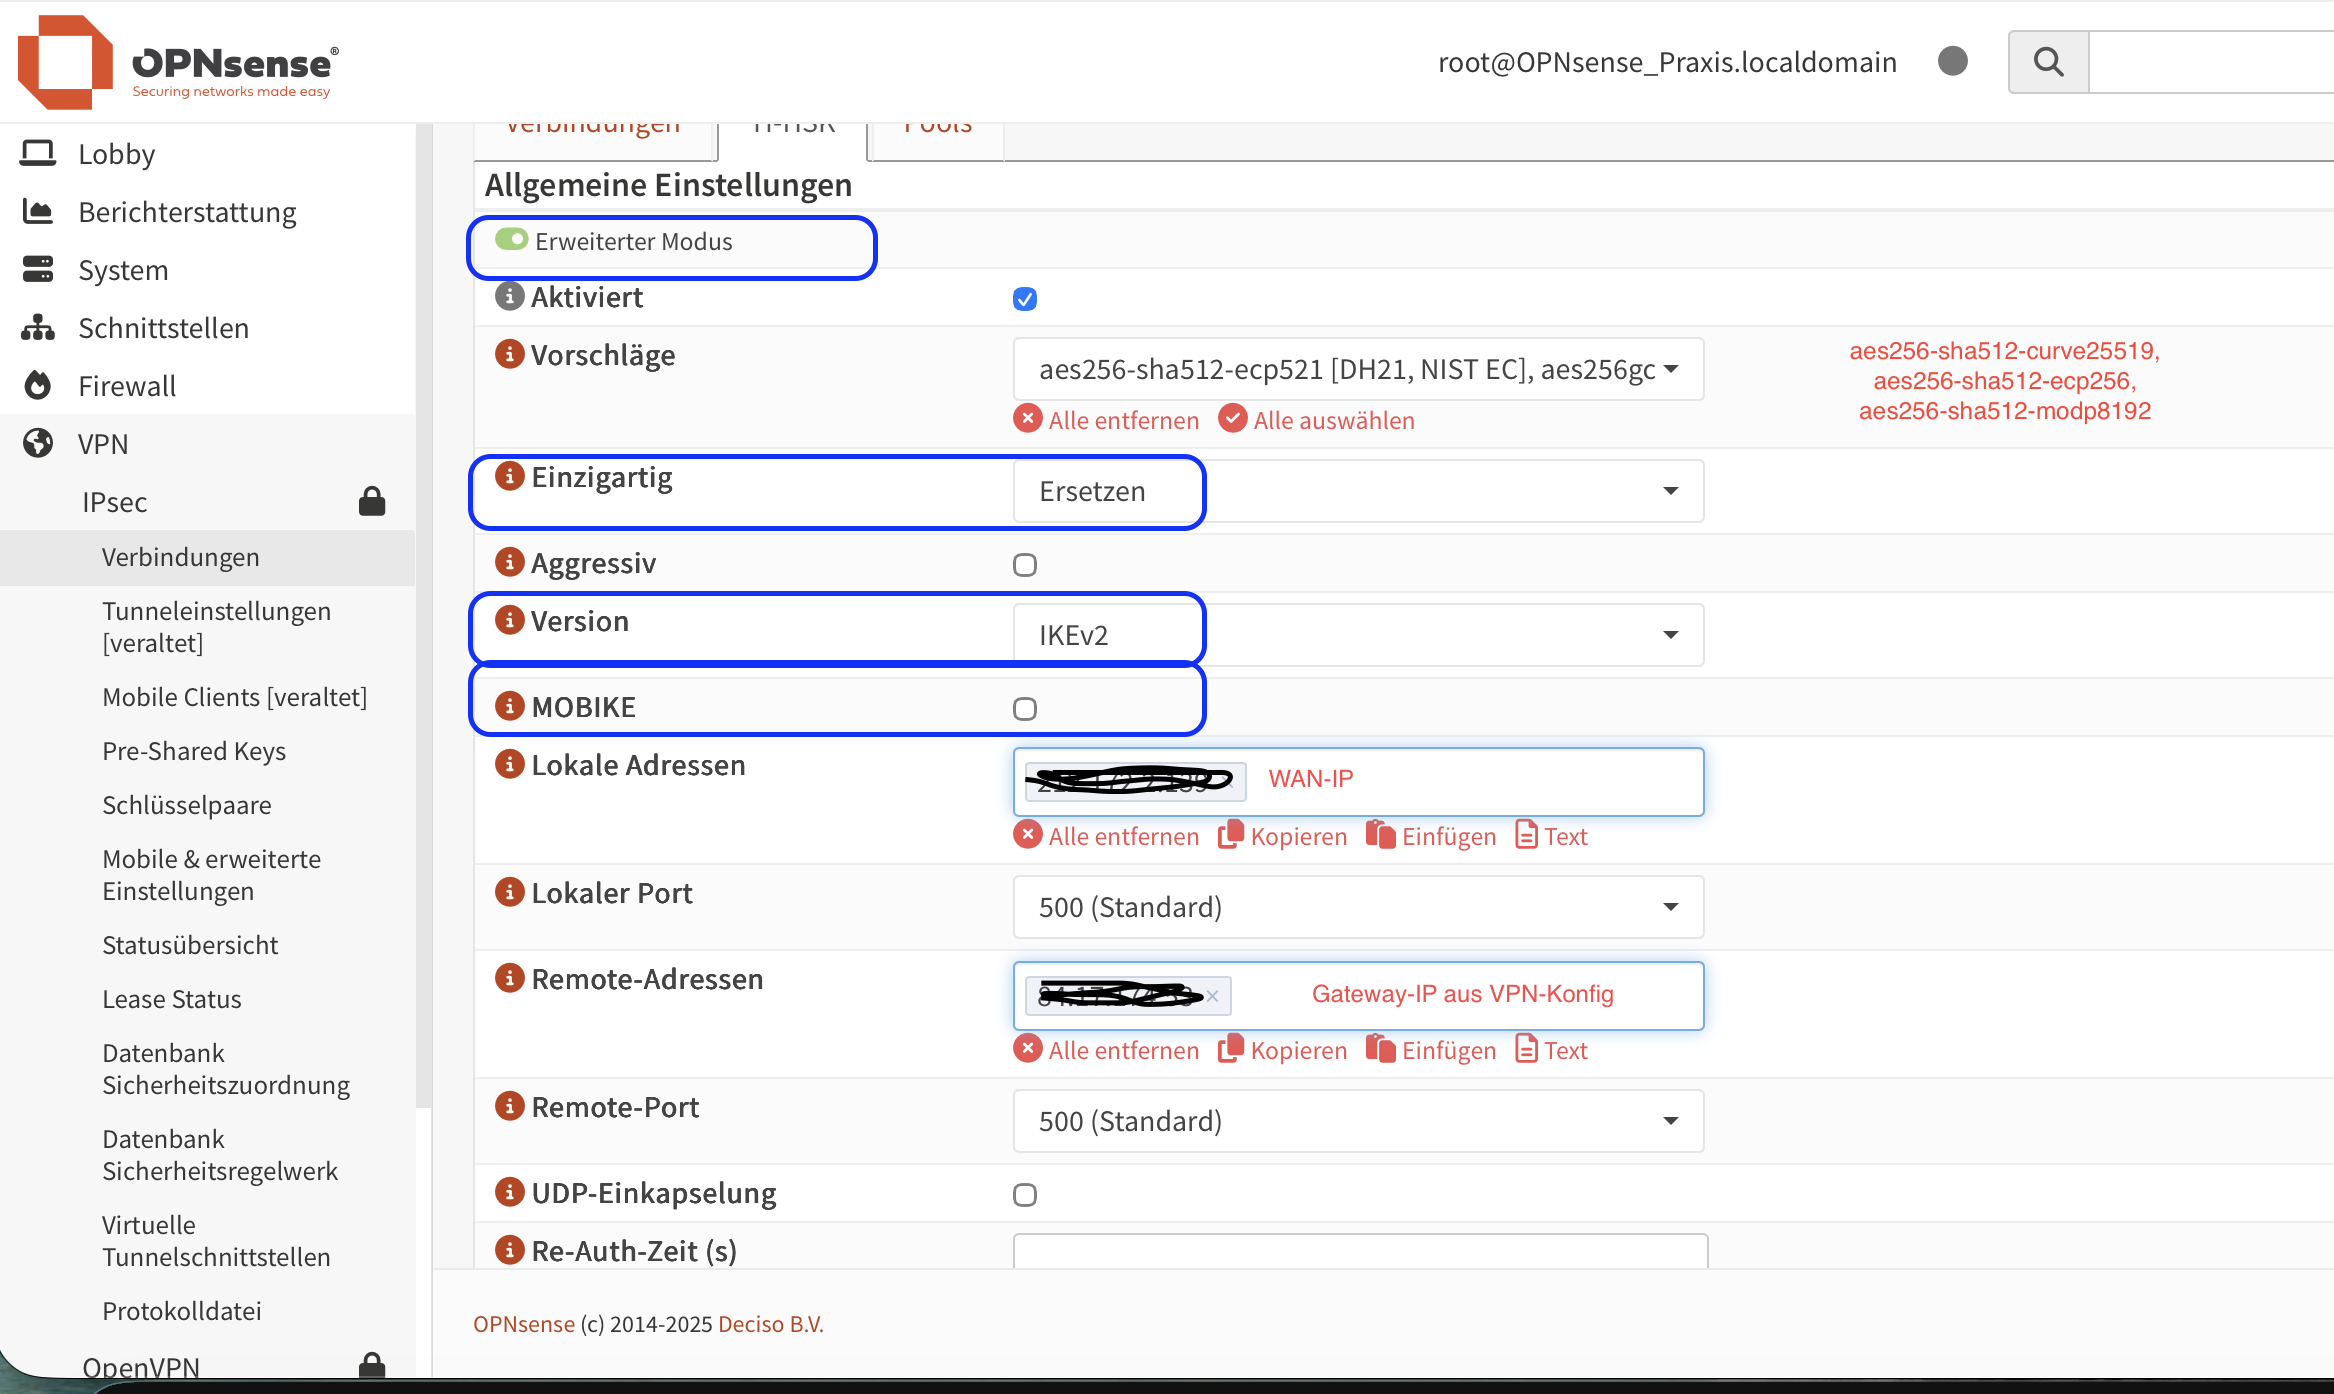
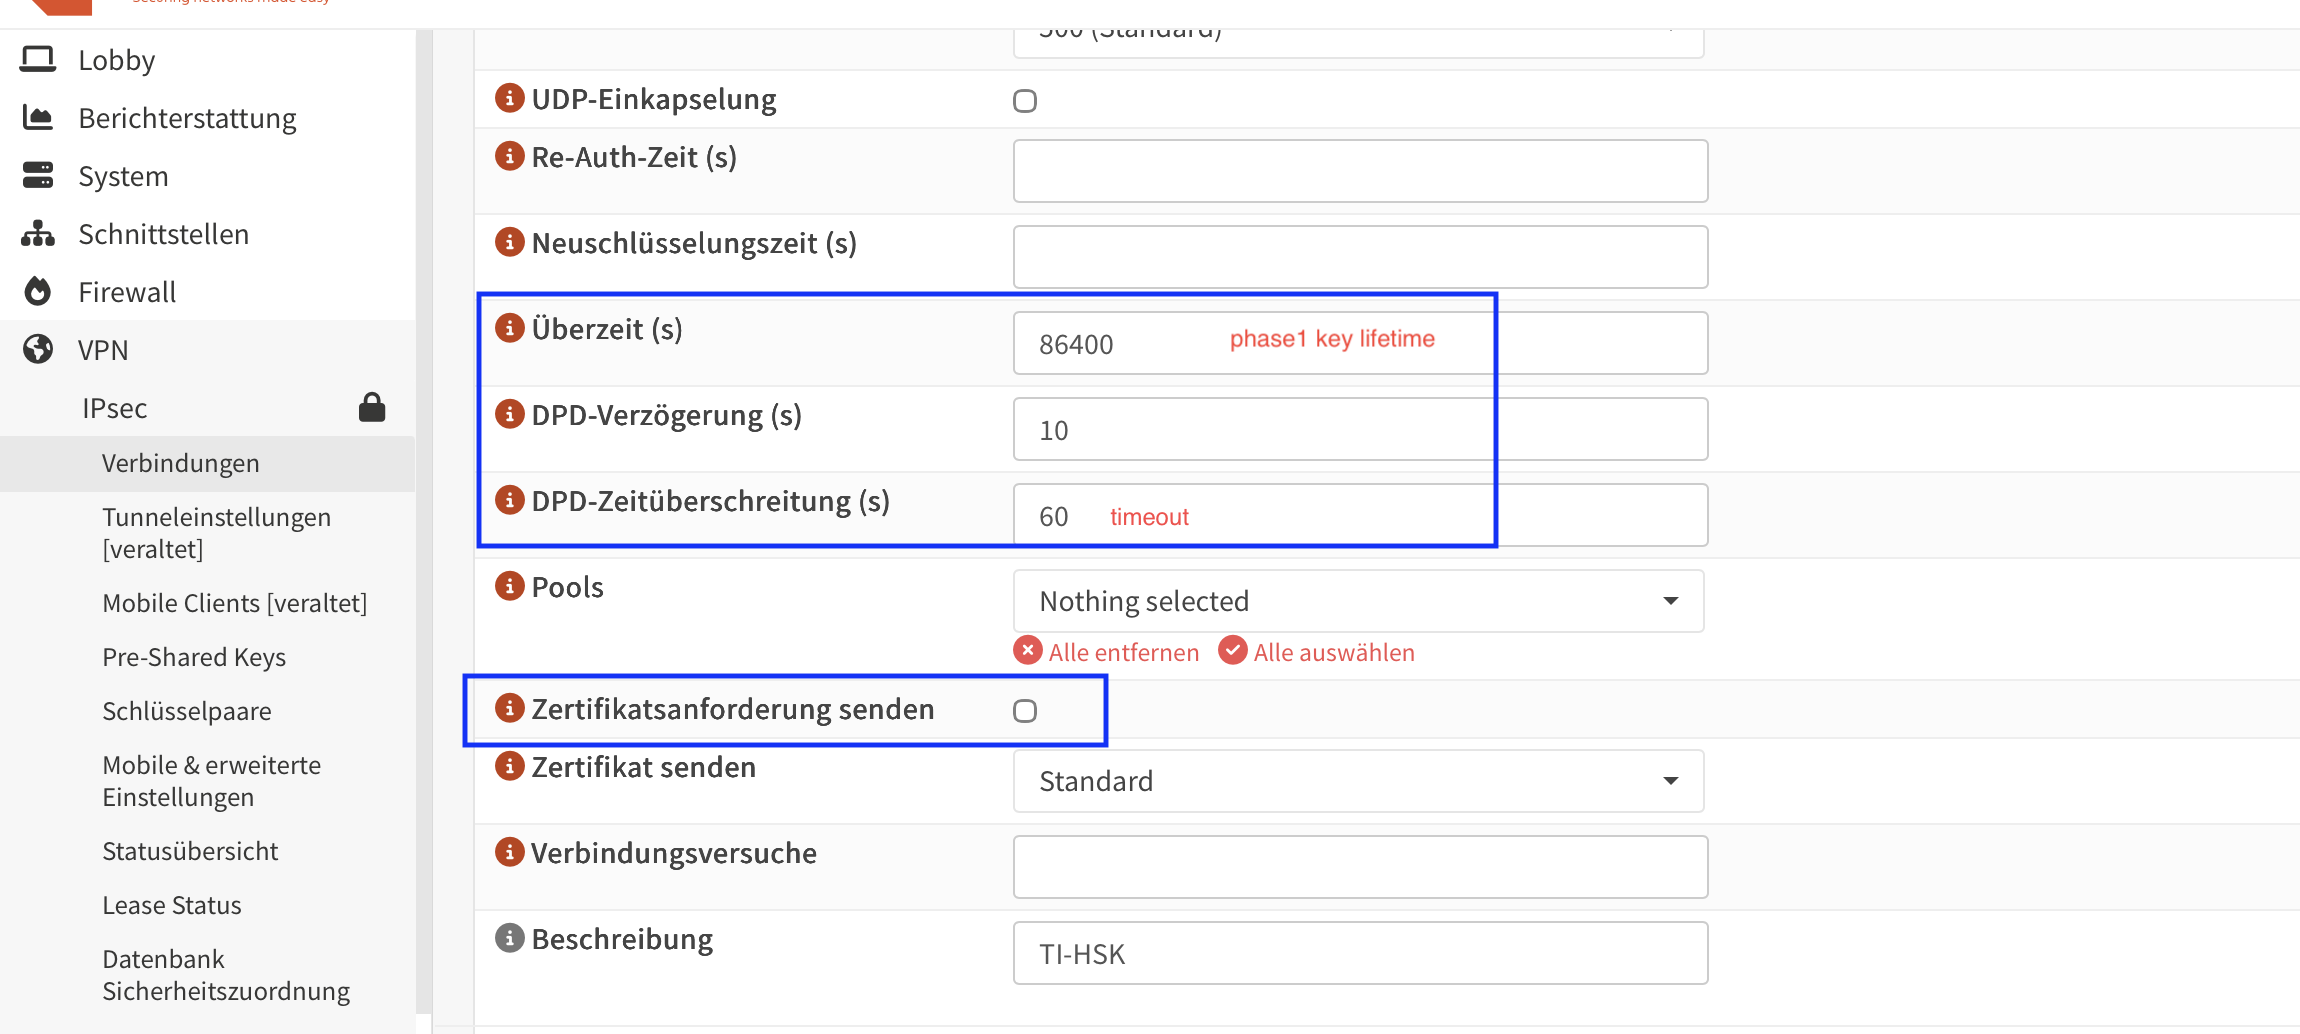
Danach die Authentifizierungen anlegen, lokal und Remote:
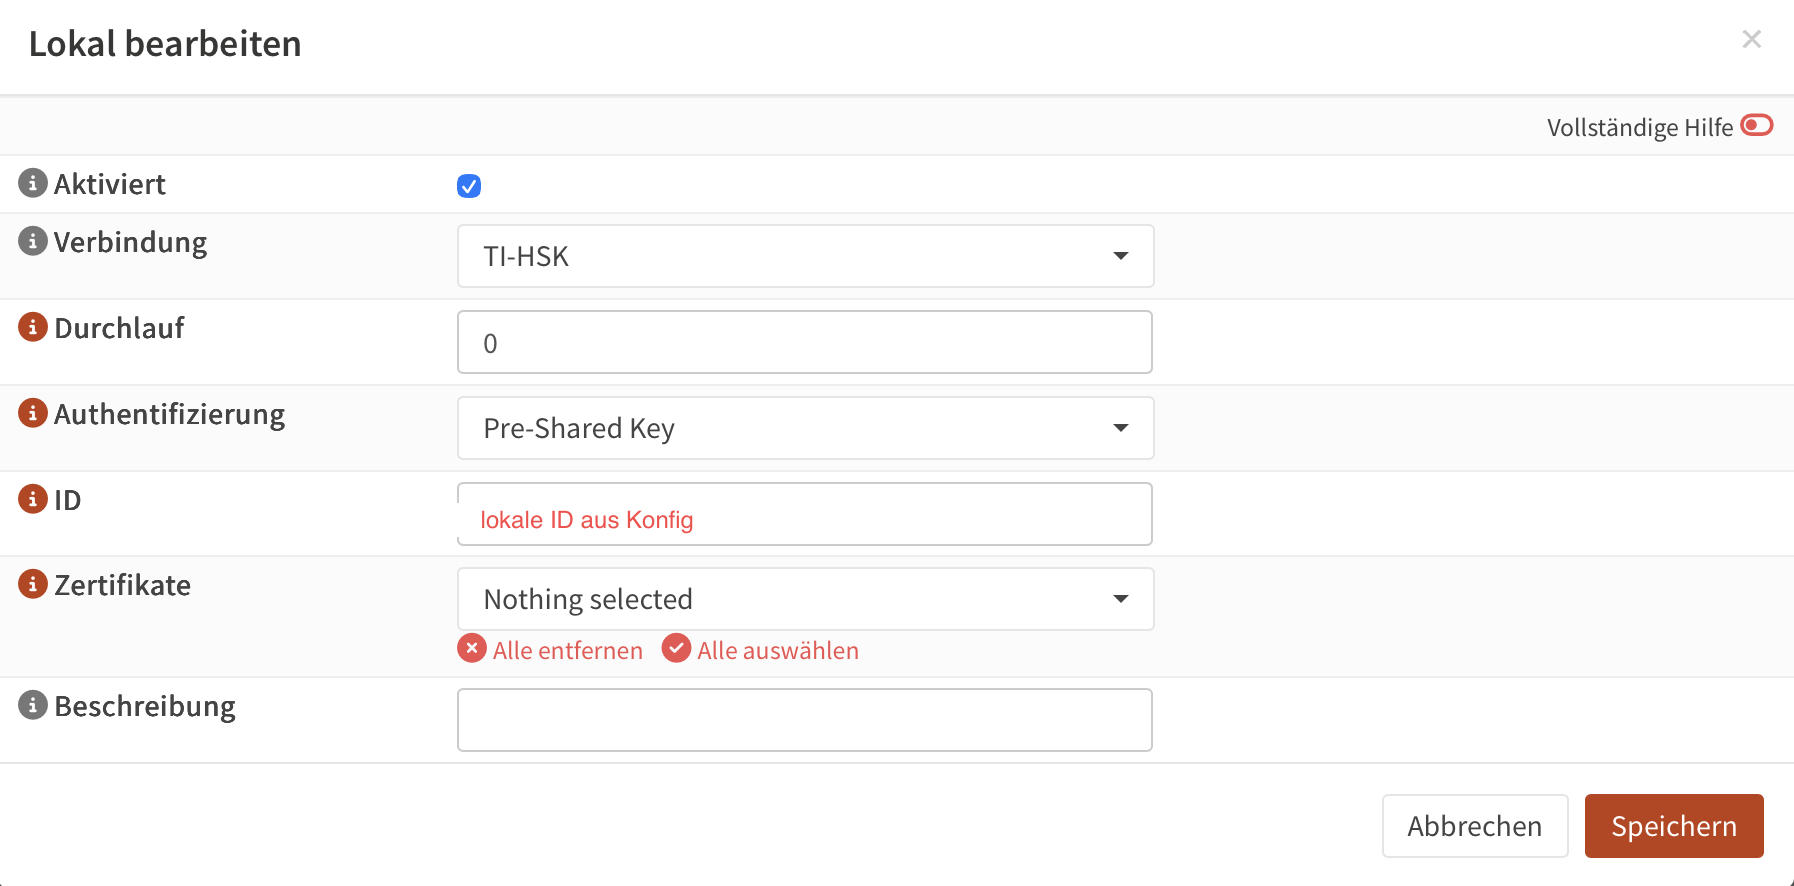
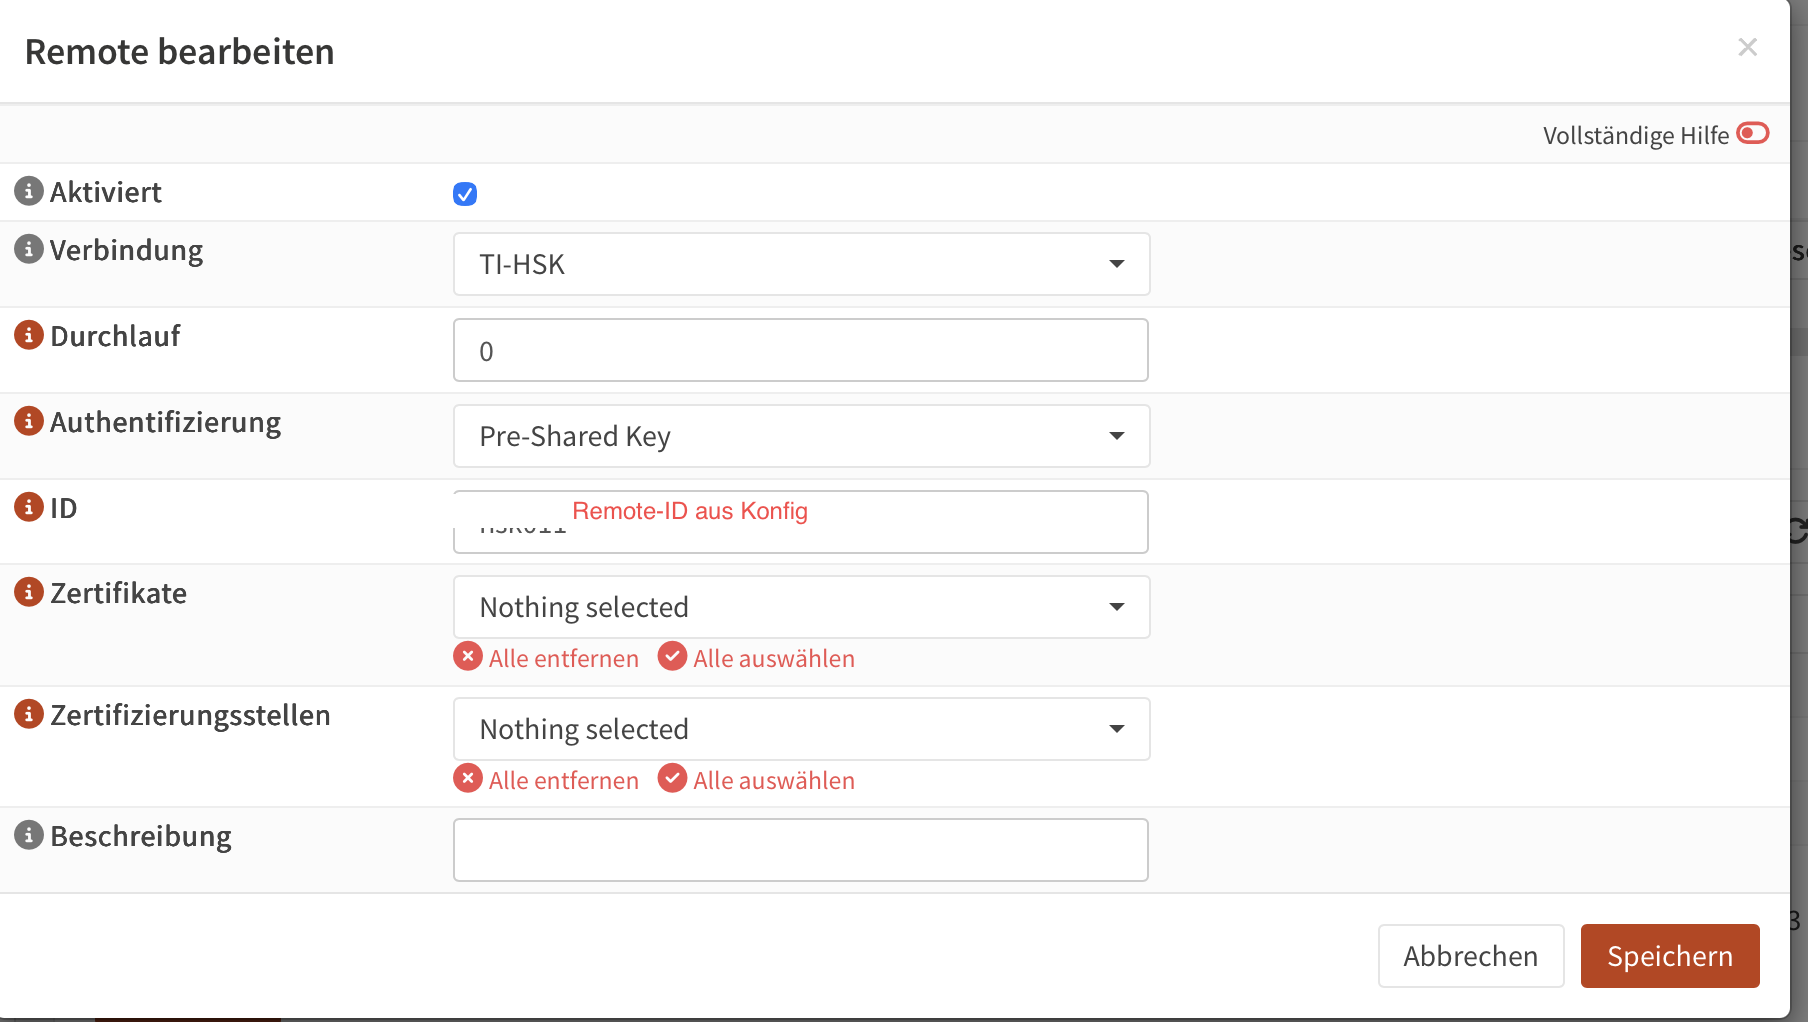
EDIT: Die ursprüngliche Angabe hier mit definierten Phase 2 Netzen hat zwar eine Verbindung zum Konnektor zugelassen, die Pakete, die in die Bestandsnetze der TI gingen, kamen jedoch auf dem WAN-Interface zurück und wurden dann von der Firewall geblockt.
Letztlich funktioniert es mit einer "Any-Regel" im Phase-2-Kontext, wenn "Richtlinien" deaktiviert wird und die Routen in die TI-Netze dann später korrekt über das Gateway gesetzt werden. (siehe unten). An der Stelle vielen Dank an Herrn Voss von Zollsoft für die Ausdauer bei der Fehlersuche.
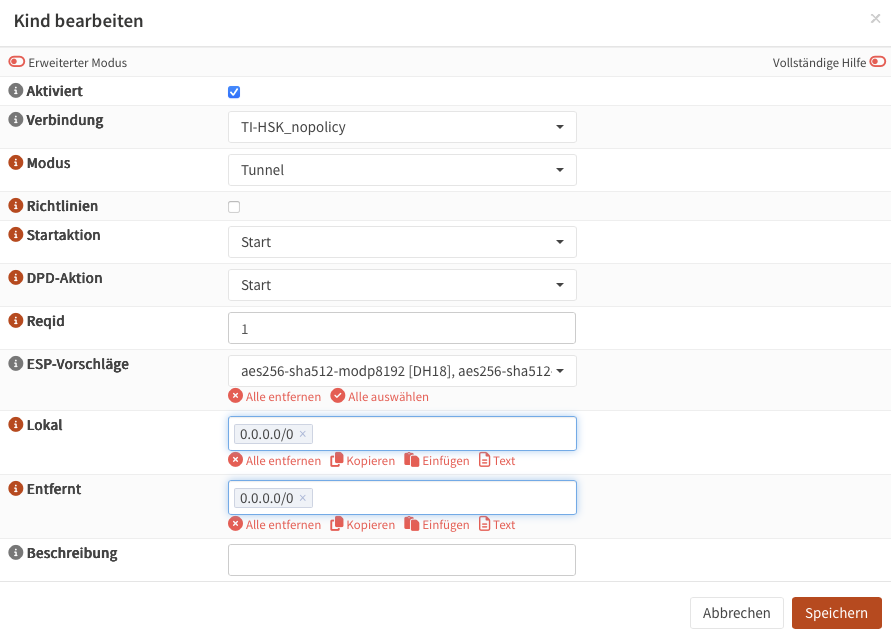
Wichtig ist Richtlinen zu deaktivieren, da sonst der VTI-Modus nicht funktioniert.
Als ESP-Vorschläge: aes256-sha512-ecp256, aes256gcm16-sha512-ecp256
Danach noch unter System -> Gateways -> Konfiguration ein neues Gateway anlegen: 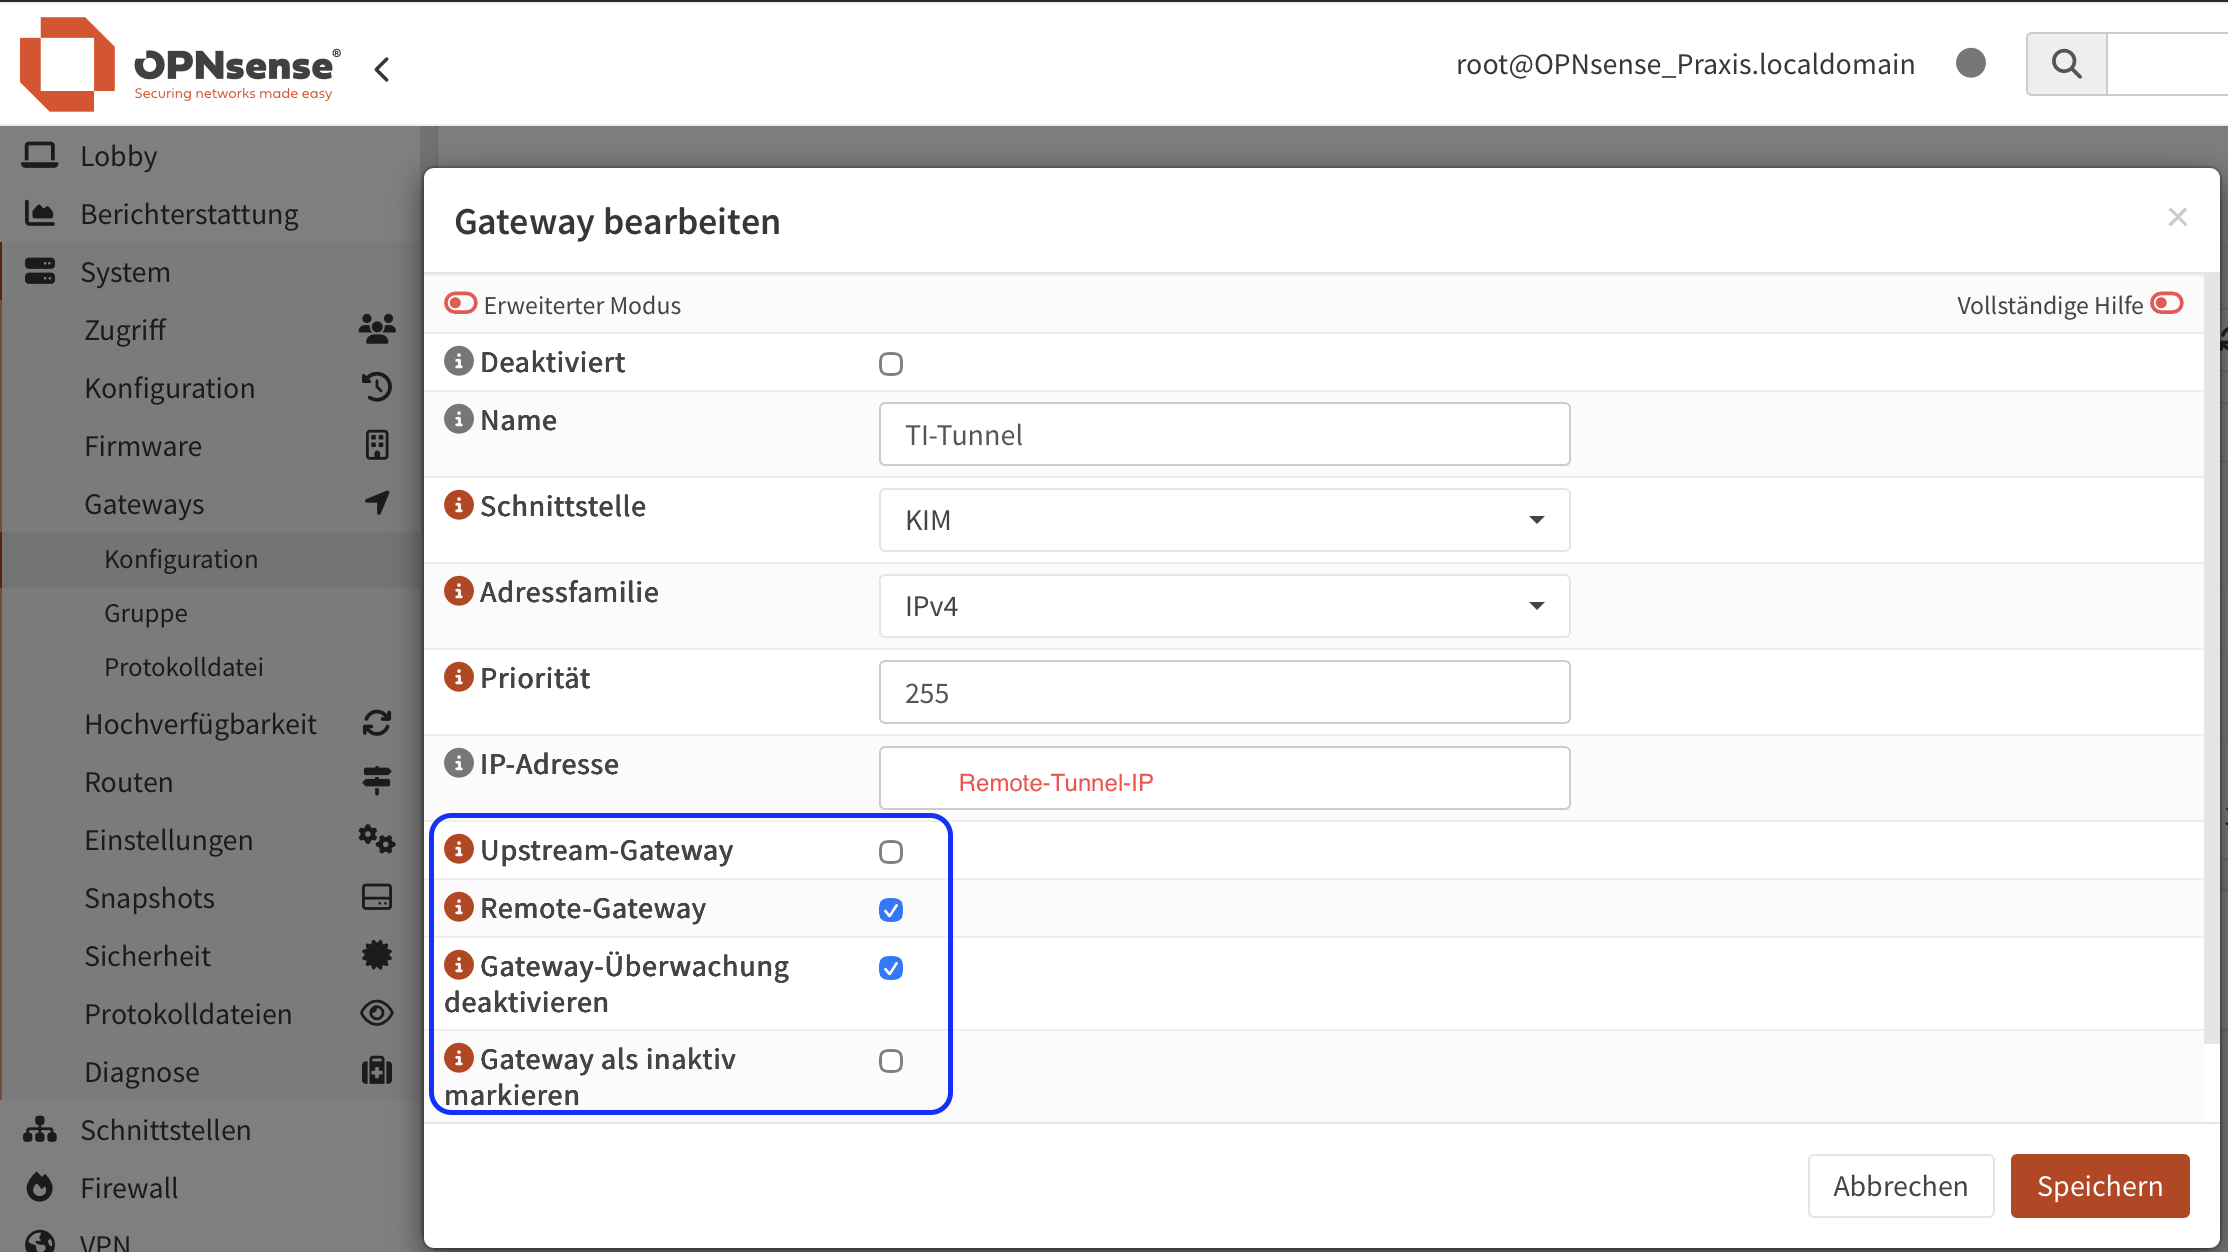
Name: TI-Tunnel
Schnittstelle: KIM
Adressfamilie ipv4
Prio 255
IP-Adresse: Remote-Tunnel-IP
Upstream-Gateway: nein
Remote-Gateway: ja
Gateway-Überwachung deaktivieren: ja
Gateway inaktiv markieren: nein
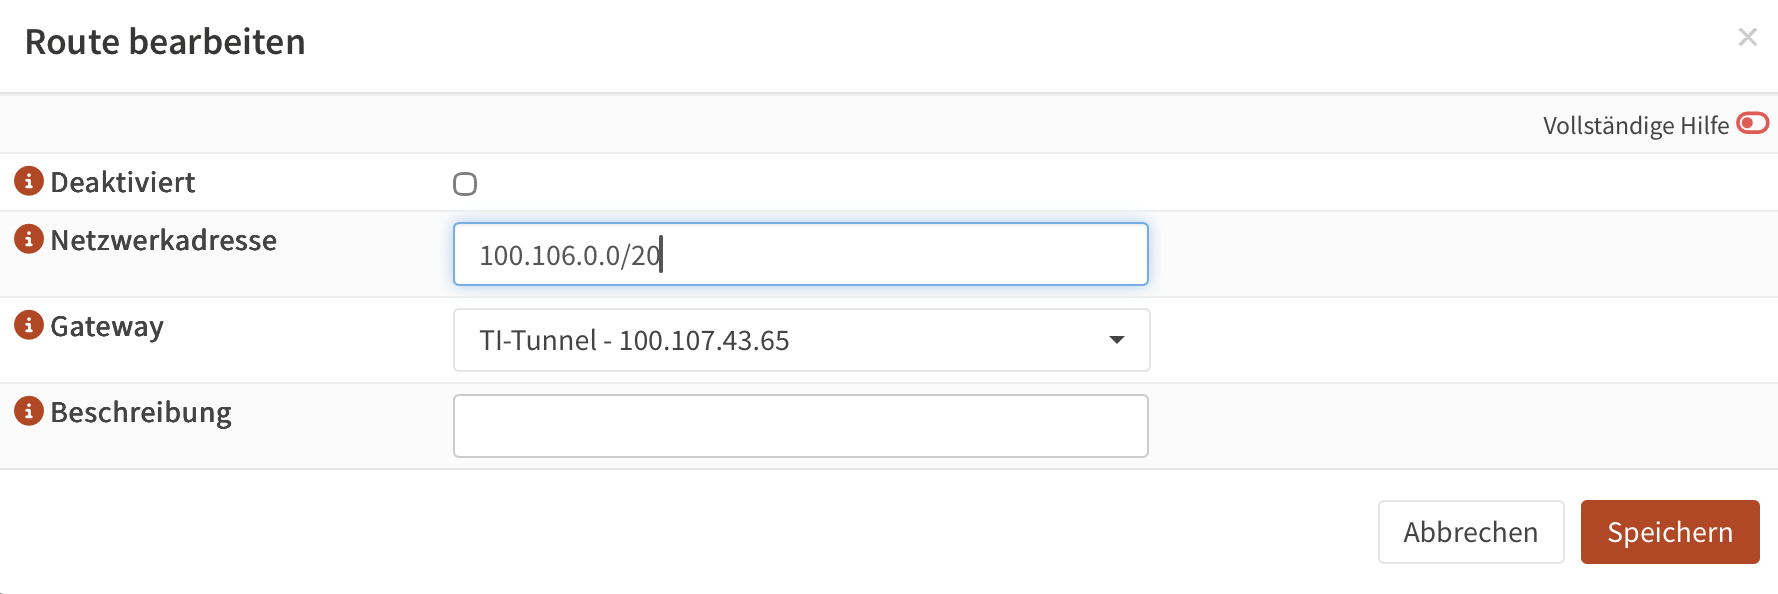
Dann noch unter System -> Routen -> Konfiguration -> Route hinzufügen:
Netwerkadresse: 100.106.0.0/20
Gateway: TI-Tunnel
Die übrigen Routen sollten schon definiert sein und müssen dann nur auf das neue Gateway umgestellt werden.
Es müssen noch 2 Outbound-NAT-Regeln angelegt werden, sodass das TI-Netz die Pakete mit der Tunnel-IP bekommt:
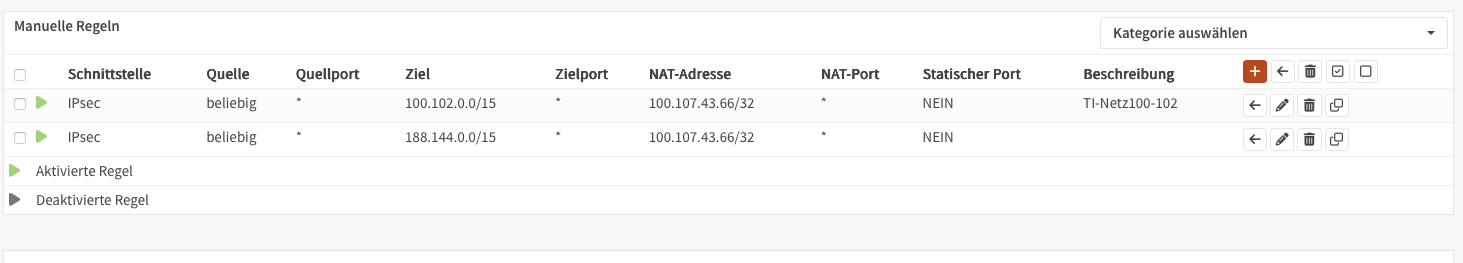
Als Interface muss hier das IPSec (nicht KIM-Interface) für die NAT-Regel ausgewählt werden. Vorbelegt ist normalerweise das WAN-Interface.
Homeoffice:
EDIT: Damit auch der Zugriff auf den Konnektor von zuhause funktioniert, müssen noch ein paar Einstellungen erledigt werden:
1) Verbindung zum Homeoffice:
a) Wireguard: Wird ein Wireguard-Tunnel verwendet, so wird die originäre IP aus dem Heimnetzwerk übertragen. Wird also z.B. zuhause die 192.168.150.0/24 verwendet, so muss bei einem Wireguard-Tunnel auch dieses Netz freigegeben werden (s. unter 2.).
b) Open-VPN: Bei Open-VPN erhält der VPN-Teilnehmer im Homeoffice eine IP aus dem Bereich des sog. Transportnetzes. Dieses muss dann freigegeben werden. Somit bleibt der Adressbereich der zuhause verwendet wird auch unwichtig. Dies macht es also für einen Gebrauch unterwegs bedeutend interessanter, da man ja nie weiß, welchen IP-Bereich man z.B. im Urlaub / mobiles Netz bei Hausbesuchen oder so hat.
2) Freigabe im Konnektor:
Im Portal von ConnetiKey (https://portal.connecti.service-ti.de/) kann man die entsprechenden Netze dem Konnektor hinzufügen:
Konnektor -> Details
 Wenn man dann auf "Bearbeiten" klickt, kann man über Netzwerk hinzufügen die entsprechenden Netzwerke einfügen.
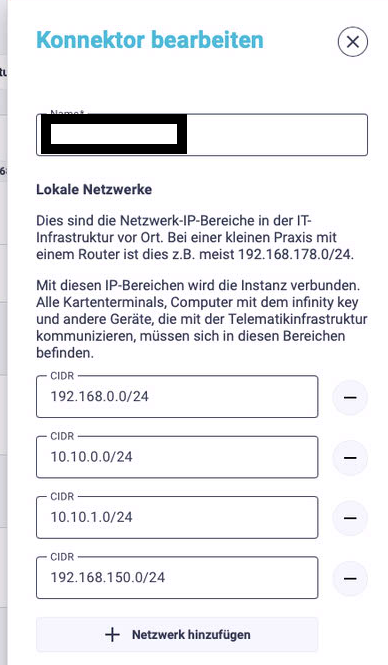
Durch die Angabe der Netze im Phase2-Eintrag mit 0.0.0.0/0 gehen dann auch automatisch die Homeoffice-Netze durch den Konnektor. Ein weiterer Phase2-Eintrag soll nicht erfolgen.
Nachtrag:
Wenn man die DNS-Abfragen entsprehcend der Zollsoft-Anleitung auf den Konnektor weiterschickt (siehe https://support.tomedo.de/handbuch/tomedo/telematikinfrastruktur-ti/ports-und-routen-fuer-die-ti/) (OPN-Sense -> Dienste -> UnboundDNS -> Abfrage-Weiterleitungen), muss man noch die Domains als private Domains unter Erweitert hinterlegen.
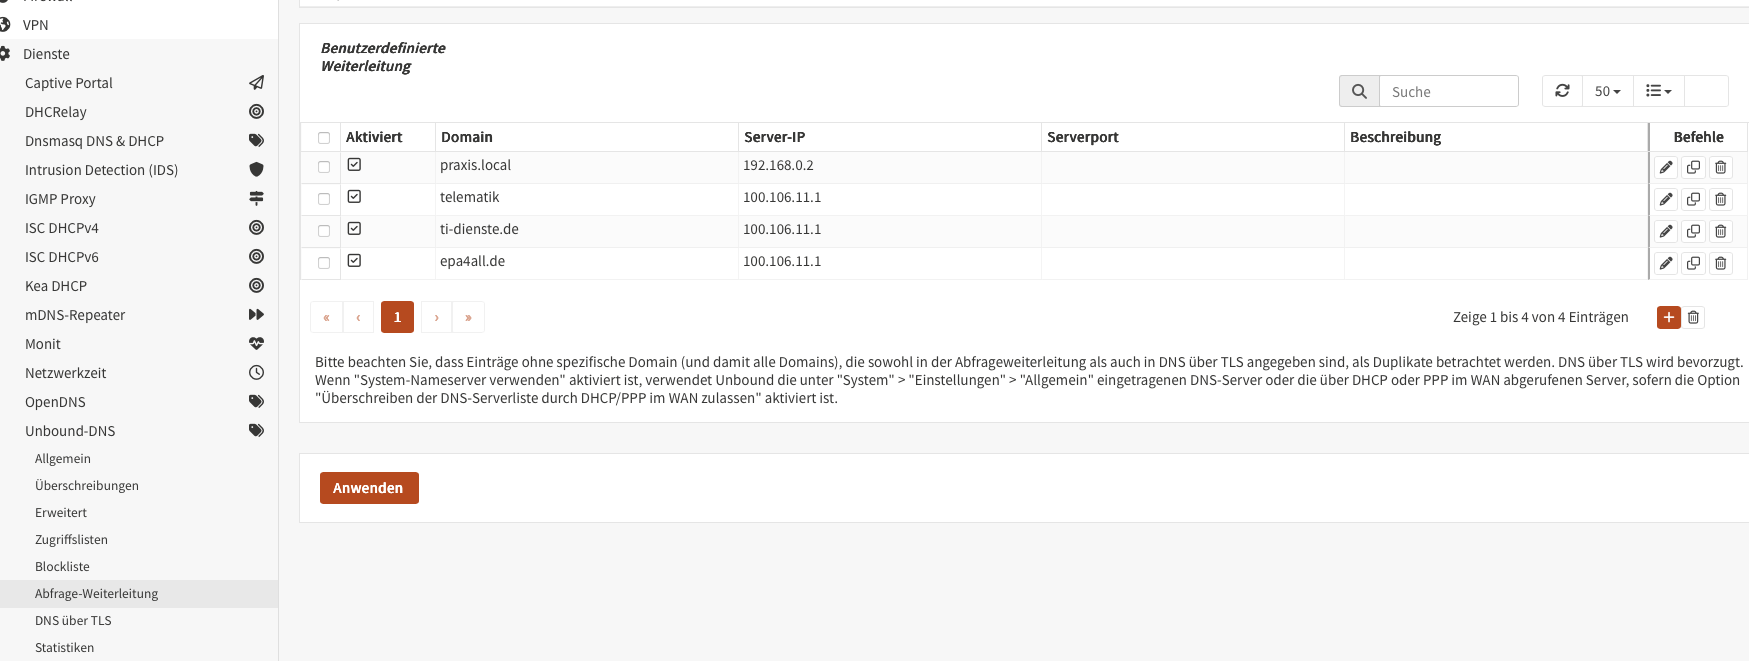
siehe hier:
 und die 100.64.0.0/10 aus der Liste der Ribind-Schutznetzwerke nehmen. (Der Adressbereich 100.102.0.0/15 liegt in diesem Netzwerkbereich (100.64.0.0/10 = 100.64.0.0 bis 100.127.255.255)
.... ich hoffe ich hab kein Detail vergessen ;-)
Nachtrag:
1) Firewallregeln: Allow-All-Regel (alternativ im Verlauf einschränken?) auf der KIM- und dem IPSec-Schnittstelle
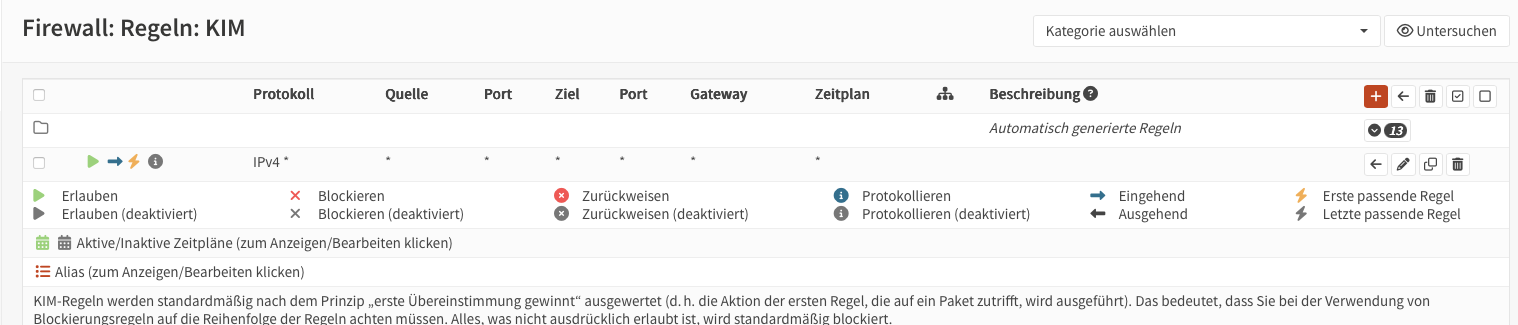
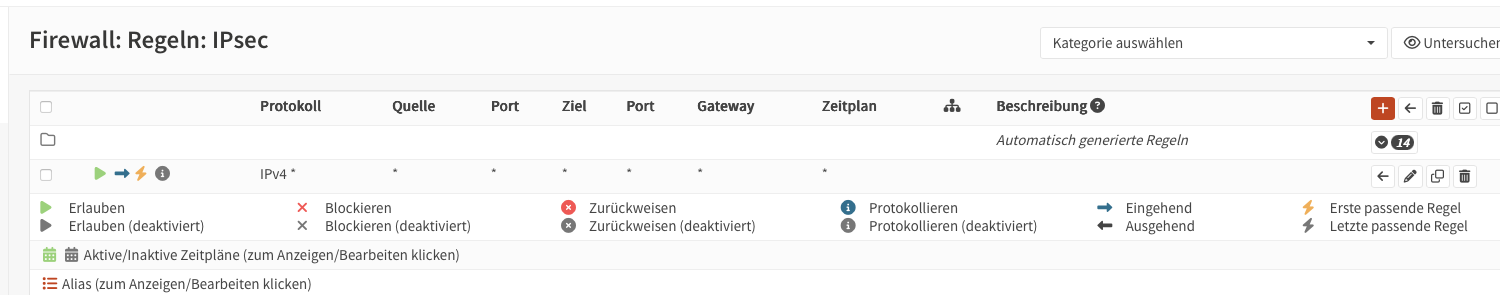
2) Firewall Regeln Überspringen bei Tunellschnittstelle.
Auf Dauer funktioniert es nur (siehe unten) wenn man die Option aktiviert.
-->>> Danke für die Hinweise ;-)
