Hallo zusammen,
ich wollte ein kurzes Update geben, weil ich das gleiche Verhalten wie im ursprünglichen Beitrag erlebe und inzwischen einiges ausprobiert habe.
Ich habe in der KoCoBox ein neues ECC-Clientzertifikat erstellt. Von den beiden ECC-Optionen funktioniert bei mir ECC (secp256r1). Das brainpoolP256r1 Zertifikat lässt sich in Tomedo weiterhin nicht importieren, da Tomedo das Passwort als ungültig meldet.
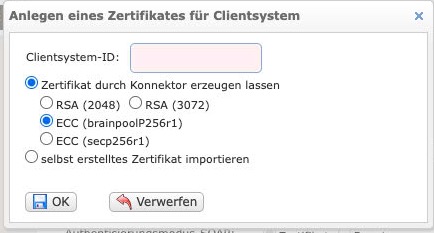
Das funktionierende ECC-Clientzertifikat konnte ich in Tomedo importieren und CETP/C/CT läuft damit ohne Probleme, solange das Konnektor-Authentisierungszertifikat in der KoCoBox auf C.AK.AUT (RSA) steht.
Sobald ich jedoch in der KoCoBox auf C.AK.AUT2 (ECC) umschalte, schlägt die Verbindung sofort fehl.
Tomedo meldet dann:
„Es ist ein SSL-Fehler aufgetreten. Eine sichere Verbindung zum Server kann nicht hergestellt werden.“
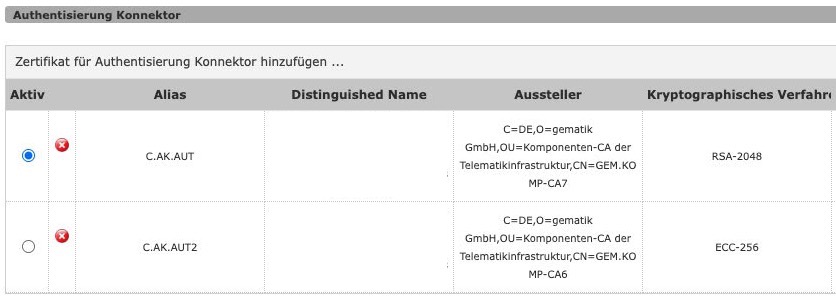
Sobald ich wieder auf das RSA-Zertifikat zurückschalte, funktioniert alles sofort.
Das KIMPlus-Modul kann weiterhin problemlos mit der KoCoBox kommunizieren, unabhängig davon, ob RSA oder ECC aktiv ist.
Da Tomedo das Konnektor-Zertifikat nicht manuell importieren lässt und den Import automatisch durchführt, habe ich keine Möglichkeit, separat die CA für das ECC-Zertifikat (GEM.KOMP-CA6) zu hinterlegen.
Frage in die Runde bzw. an Zollsoft:
Hat jemand C.AK.AUT2 bereits erfolgreich mit Tomedo im Einsatz?
Oder gibt es eine bekannte Einschränkung bei der ECC-Umstellung der KoCoBox, die Tomedo aktuell noch nicht unterstützt?

